サイバーセキュリティは、デジタル経済を支える基盤インフラの一つとしての地位を確立しつつある。企業、政府、金融システムの接続が進むにつれてサイバーリスクの規模も拡大し、データ、ネットワーク、クラウド環境、デジタル業務を守るための技術に対する需要が持続的に高まっている。
この需要は、サイバー犯罪コストの増加、規制基準の厳格化、クラウド導入の加速、そしてサイバー攻撃・防御の両面におけるAI活用の拡大という、複数の構造的要因によって同時に後押しされている。
投資家にとってサイバーセキュリティは、企業テクノロジーおよびデジタルインフラを形づくる最も重要な長期トレンドと密接に結びついたセクターとして位置づけられている。
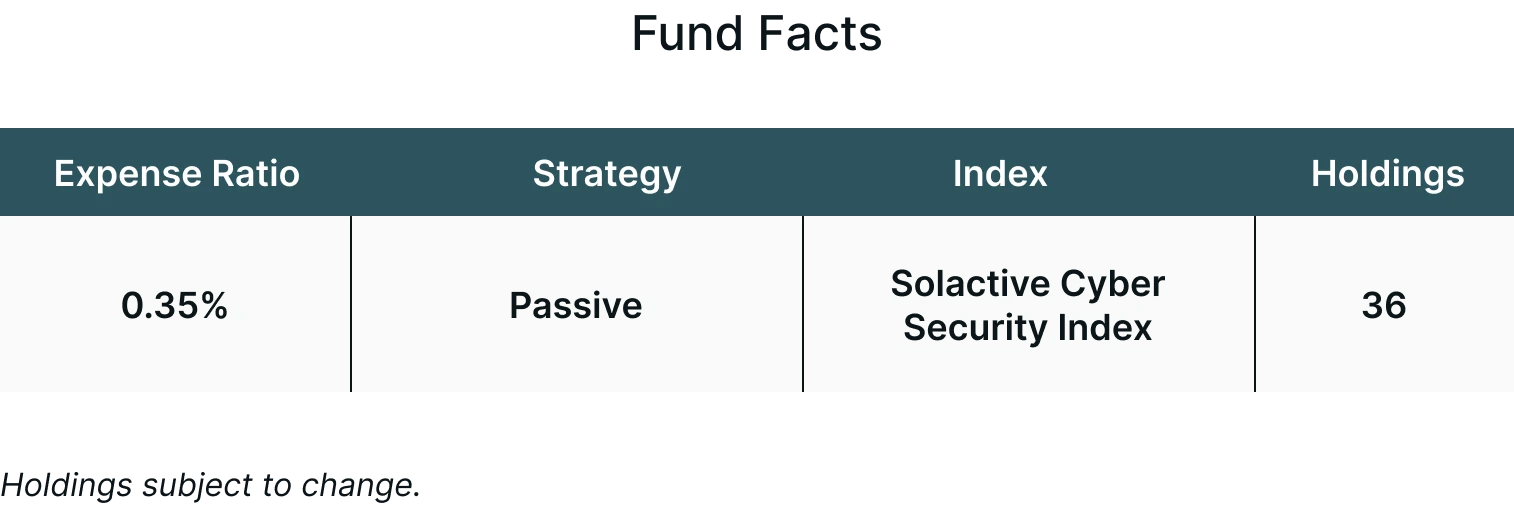
当社の見解では、https://themesetfs.com/etfs/spam" data-as-button="false">Themes Cybersecurity ETF(SPAM)は、デジタルセキュリティソフトウェア分野の大型株35銘柄を選定するSolactive Cybersecurity Index(SOCYBERN)に連動することで、こうした市場環境へのエクスポージャーを提供するよう設計されている。
クラウドセキュリティ、ID保護、脅威検知、AI活用型サイバーセキュリティインフラなど幅広い分野の企業へのエクスポージャーを通じて、SPAMは投資家がこのセクターの進化するダイナミクスに参加する機会を提供し得る。
主なポイント
サイバーセキュリティ需要は、企業の裁量的な支出サイクルではなく、サイバー犯罪コストの増加、規制上の義務、クラウド導入、AIによる脅威の複雑化といった構造的要因によって、ますます牽引されるようになっている。
人工知能はサイバーリスクを高めると同時に防御能力の強化にも寄与しており、業界全体の競争構造、資本配分、そして企業のセキュリティ優先順位を再形成しつつある。
#1 サイバー犯罪のコストはもはやシステミックなリスクに
サイバー犯罪がもたらす経済的損害は、単なる業務上の支障にとどまらず、システミックな経済リスクと呼べる規模に達している。
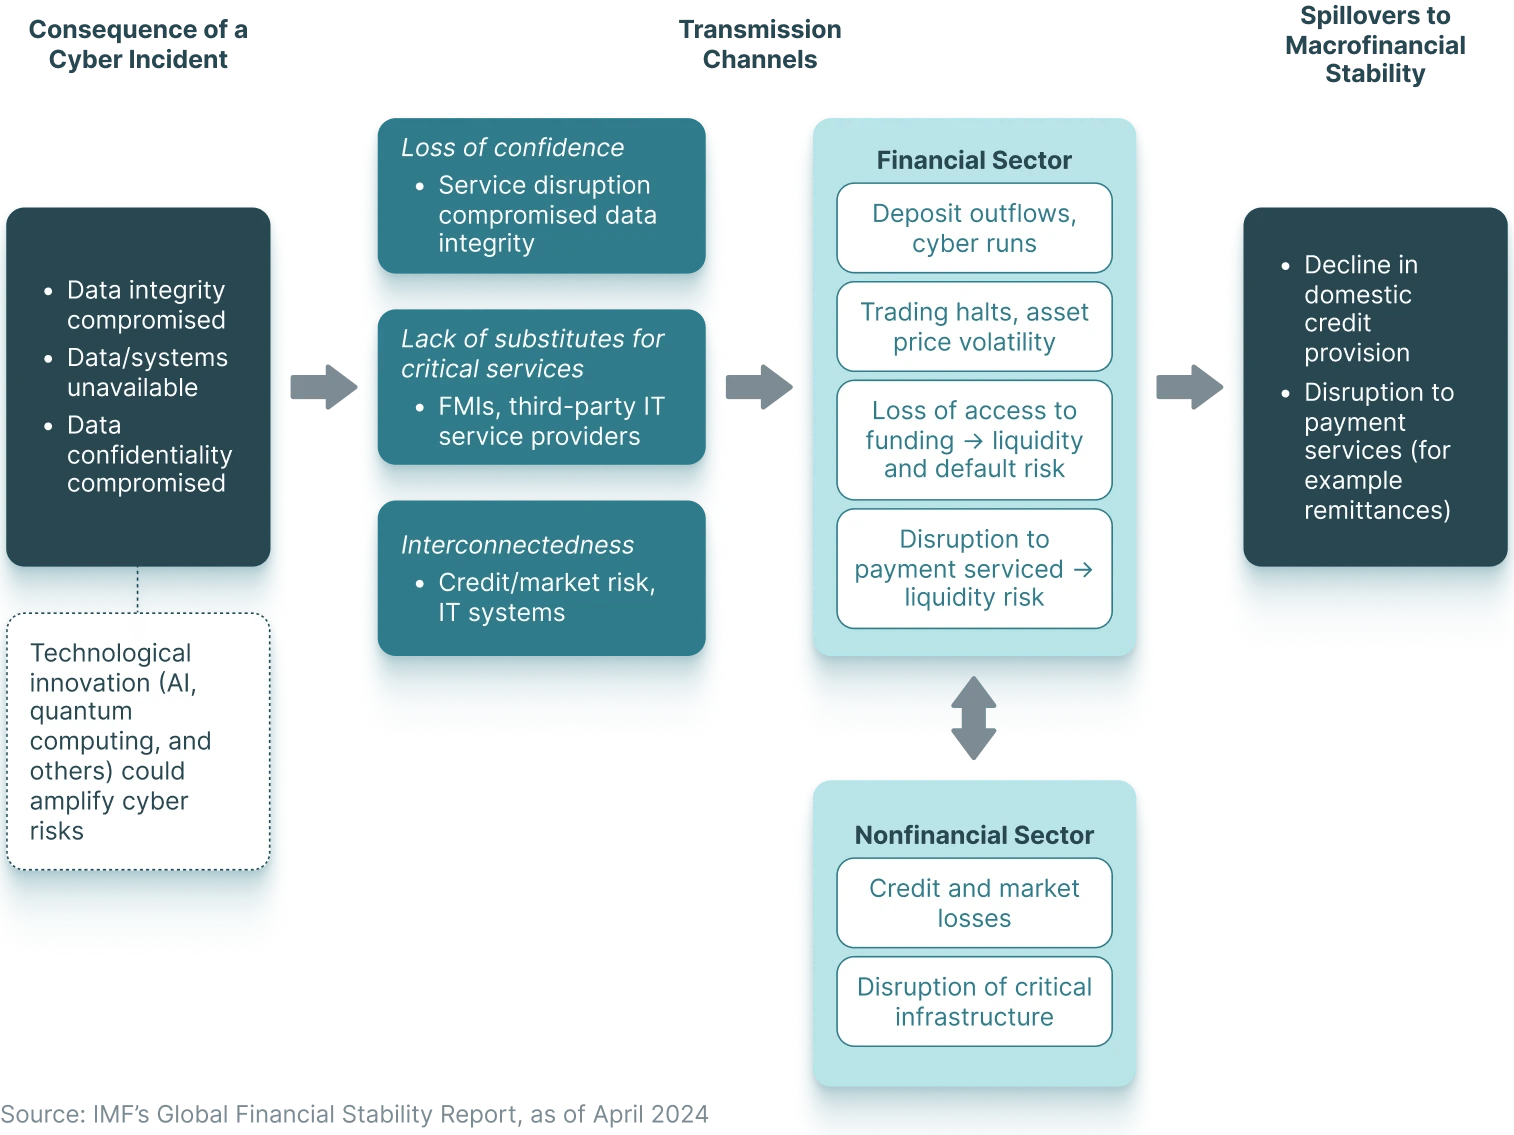
IMFの「Global Financial Stability Report 2024」は、深刻なサイバー事案が発生する確率の上昇をマクロ金融の安定性に対する差し迫った脅威と表現している。2020年以降、サイバー事案による直接損失の合計(実質ベース)は約280億ドルに達し、数十億件規模の記録が盗難・流出したほか、報告された事案の約5分の1が金融機関に直接影響を及ぼした。¹
2025年、米連邦捜査局(FBI)のインターネット犯罪苦情センター(IC3)は、25年の歴史で初めて苦情件数が100万件を突破した。ネット犯罪の疑いがある通報件数は1,008,597件、被害総額は208.7億ドルとなり、2024年比で26%増加した。
通報件数ではフィッシングおよびなりすまし詐欺が引き続き最多だった一方、被害金額では投資詐欺が突出しており、暗号資産関連の投資詐欺だけで72億ドルの損失を占めた。AIを悪用した犯罪による損失は2万2,000件超の通報で8.93億ドルを超え、うちAI関連で最大のカテゴリーは投資詐欺の6.32億ドルだった。²
組織単位で見ると、17業種・16カ国の600組織を対象とした調査によれば、2025年のデータ侵害1件あたりの世界平均コストは444万ドルだった。³ 侵害を受けた組織の約86%が業務への支障を報告し、45%が侵害対応コストを補うために製品・サービス価格を引き上げると回答した。³
その影響は業種間で均等ではない。医療業界は12年連続で侵害コストが最も高い業種となり、平均コストは742万ドルに達した。³
米国は世界的な傾向から大きく乖離した。米国における侵害コストは9%急増して1件あたり過去最高の1,022万ドルとなり、同調査で記録された国別数値としては過去最高を記録した。背景には、規制上の罰則の厳格化や検知・エスカレーション対応コストの上昇がある。³
これらの数値は明確な経済的論理を示している。1件の侵害コストが1,000万ドルを超え得る状況では、セキュリティ投資はもはや裁量的な予算項目ではなく、経済的な必要事項となる。
#2 拡大を続ける市場規模
脅威環境の規模拡大に呼応する形で、市場規模も拡大している。世界のサイバーセキュリティ市場は2025年時点で2,719億ドルと評価され、2026年には3,020億ドルに達し、2033年までに年平均成長率11.9%で6,632億ドルに拡大すると予測されている。4
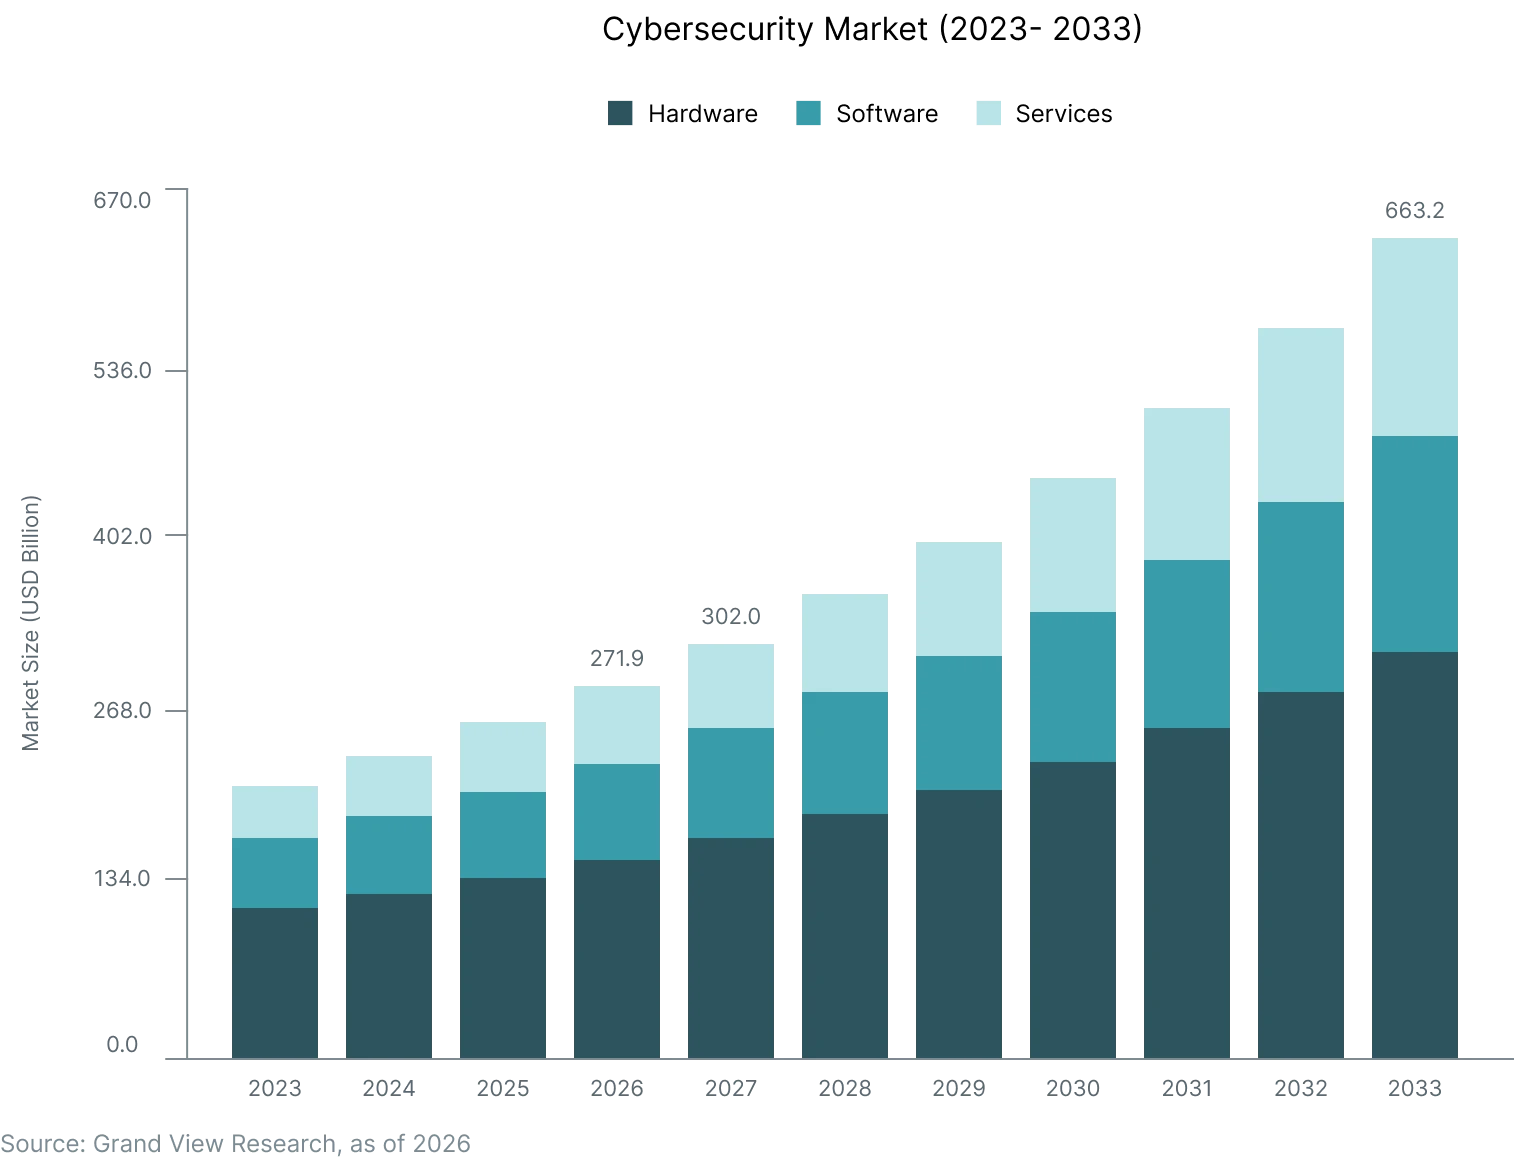
この成長は、複雑化するサイバー攻撃を先回りして検知・防止・対応しようとする組織のニーズを背景に、ゼロトラストアーキテクチャ、AI/ML活用型脅威検知、XDR(拡張検知・対応)ソリューションの急速な普及によって支えられると見込まれる。
ベンダー各社は、行動分析、インシデント対応の自動化、クラウドネイティブなセキュリティオーケストレーション、コンプライアンス管理といった機能で差別化を図っている。
支出基盤は地理的にも構造的にも広がりを見せている。北米は2025年時点で37.9%と最大の市場シェアを占め、ゼロトラストアーキテクチャ、AI活用型脅威検知、ID・アクセス管理(IAM)プラットフォームの早期導入がその背景にある。4
アジア太平洋地域は最も成長率の高い地域であり、銀行・金融・保険(BFSI)、医療、IT・通信、政府部門におけるデジタル化の加速がその要因となっている。4
クラウドベースの導入は現在、世界のサイバーセキュリティ市場の67.7%を占めている。これは、企業のワークロードがハイブリッド・マルチクラウド環境へ移行し、専用のセキュリティツールを必要とする新たなリスクカテゴリーが生まれていることを反映している。4
エンドユース別では、医療分野が今後数年で最も高い成長率を記録すると予測されている。患者記録のデジタル化、遠隔医療サービス、コネクテッド医療機器の普及がそれぞれ攻撃対象領域を拡大させ、組織が防御すべき範囲を押し広げている。4
#3 AIが脅威と防御の両方を再形成する
人工知能はサイバーセキュリティの進化における中心的存在となり、脅威を増幅させる要因であると同時に防御能力の一部としても機能している。この二面性がセクター全体への投資を加速させ、企業のデジタルセキュリティへの取り組み方を変えつつある。
脅威の面では、生成AIがセキュリティ意識を支えてきた従来の前提を根本から弱めている。フィッシングメール、なりすまし、ソーシャルエンジニアリング攻撃は、かつては不自然な文法や表現、身元の不一致などから見分けがついたことが多かった。しかしAI生成コンテンツやディープフェイクの登場により、こうした手がかりは大きく減少し、攻撃者は大規模に極めて説得力のある文面を作成できるようになっている。5
この変化はすでに企業のリスク優先順位に影響を及ぼしている。約66%の組織がAIはサイバーセキュリティに大きな影響を与えると見込む一方で、AIツールを導入前にセキュリティ評価するプロセスを実際に整備している組織はわずか37%にとどまる。6
世界の組織の半数近くが、生成AIの悪用を最大のサイバーセキュリティ上の懸念事項として挙げている。6 同時に攻撃者側も、脆弱性のスキャン、標的に合わせた誘導コンテンツの作成、侵入の実行といった攻撃連鎖の中でAIエージェントを自律的に展開する動きを強めており、機械的な速度と規模で攻撃を仕掛けている。7
防御の面では、2025年にAIと自動化が明確な財務的効果をもたらした。これらのツールを広範に活用する組織は、侵害の封じ込めに要する期間が80日短縮され、侵害1件あたりのコストも190万ドル低い362万ドルとなり、未導入の組織の552万ドルと比較して34%のコスト削減となった。³
#4 資本の集中 ― M&A動向が示すセクターへの確信
投資テーマの成熟度を示す最も直接的な指標の一つが、高度な資本の動きである。この観点から見ると、サイバーセキュリティセクターは機関投資家および戦略的投資家からの持続的な関心を、加速するペースで集めている。
ゴールドマン・サックス・リサーチは、サイバーセキュリティ企業がM&Aを活用して能力面のギャップを継続的に埋め、破壊的技術に適応する独自の機動力を長年にわたり磨いてきたと指摘している。これは、存続を脅かすリスクが常に存在するこのセクターにおいて、持続可能な競争優位性がどのような形を取るかを示すものだ。8
M&A市場全体が不安定な動きを見せる中でも、このセクターは戦略的買収者・財務的投資家の双方から持続的な関心を集めており、大手プラットフォーム企業は競争上の地位を強化するための変革的な買収を実施している。8
この業界再編の動きは、実際の取引件数にも表れている。2025年第3四半期のサイバーセキュリティ関連M&A件数は前年同期比13%増の111件となり(2024年第3四半期は98件)、この勢いは第4四半期にも継続した。資金調達環境の改善によって買い手・売り手間の価格差が縮小し、買い手はより大規模でAI対応の資産へと関心を移した。9
この動きの大半を牽引したのは、PEファンドなどの財務的スポンサーではなく戦略的買収者であり、件数ベースで約60%、金額ベースで約80%を占めた。これは、このセクターを現在特徴づけるプラットフォーム集約の必然性を反映している。9
同四半期を象徴する取引となったのが、GoogleによるWizの320億ドルでの買収である。この買収は、エージェントレス型クラウドネイティブアプリケーション保護プラットフォームがハイパースケールで通用することを証明し、セクター全体に波及するバリュエーションの基準を打ち立てた。VeeamによるSecuriti AIの17.25億ドルでの買収、DataminrによるThreatConnectの2.9億ドルでの買収も、戦略的買収者が相応のプレミアムを支払う用意があることを示した。9
2026年初頭には、OpenAIがPromptfooを買収した。これは、大手AI企業がサイバーセキュリティを隣接分野ではなく中核的な能力として捉え始めていることを示すものである。10
投資家にとって、構造的に高まった脅威水準と、このセクターの持続的な成長性に引き寄せられる機関投資資金という組み合わせは、テクノロジー分野における確かな投資機会を示している。
#5 規制が生み出す構造的な支出の下限
投資家にとって、あるセクターの最も魅力的な特徴の一つは、先送りできない需要が存在することである。サイバーセキュリティは、組織が自らの意思で優先しているからではなく、規制によって投資が義務化されていることによって、ますますこのカテゴリーに該当するようになっている。
主要国政府は、最低限のサイバーセキュリティ基準を確立するために断固たる措置を講じており、マクロ経済サイクルやITビジネスの予算圧力から構造的に独立した、裁量の余地のない需要の層を生み出している。
欧州連合(EU)では、エネルギー、医療、運輸、銀行、デジタルインフラなどの重要分野における義務的なサイバーセキュリティ規制を拡大するNIS2指令が、2024年10月から各国で施行されており、2026年10月までの完全な遵守が求められている。11
銀行、保険会社、投資会社、フィンテック企業を含むEU域内のすべての金融機関に対し、ICTリスク管理、レジリエンステスト、インシデント報告を義務付けるデジタルオペレーショナルレジリエンス法(DORA)は、2025年1月から全面適用されている。12
デジタル製品の製造事業者を対象とするサイバーレジリエンス法は、2027年からさらなる義務を課す予定である。13
米国では、SEC(証券取引委員会)のサイバーセキュリティ開示規則により、上場企業は重大なインシデントを4営業日以内に報告し、サイバーセキュリティリスク管理体制を年次で開示することが義務付けられている。14
ガートナーは、規制圧力の高まりを、脅威の増大およびAIの普及と並び、サイバーセキュリティ支出の持続的な成長を牽引する3つの主要な構造的要因の一つとして挙げている。7
規制違反による経済的な影響は、支出の必要性をさらに裏付ける。NIS2指令は、重要事業者に対し最大1,000万ユーロまたは世界年間売上高の2%の制裁金を科すことを認めている。15 DORAは、最も深刻な違反に対して世界年間総売上高の最大2%の罰金を科すほか、遵守を促すための定期的な制裁金支払いも定めている。16
複数の法域にまたがって事業を展開する組織にとって、コンプライアンス対応の範囲は絶えず拡大している。新たな規制枠組みが導入されるたびに、ガバナンス、リスク管理、ID管理、インシデント対応、監査ツールに対する新たな需要が生まれる。
この投資上の意味は明確である。裁量的な予算を奪い合うエンタープライズソフトウェアとは異なり、規制対象業界におけるサイバーセキュリティは、今や法的な下限を伴う。金融サービス、医療、重要インフラ、政府向けにサービスを提供する事業者は、最低限のセキュリティ投資額が事実上法律によって定められている顧客を相手にしている。
投資アプローチ
Themes Cybersecurity ETF(SPAM)は、デジタルセキュリティソフトウェア分野において時価総額上位35銘柄を選定するSolactive Cybersecurity Index(SOCYBERN)への連動を目指している。
SPAMは、手数料・費用控除前のSOCYBERN Indexの価格およびイールドのパフォーマンスに概ね連動する投資成果を提供することを目指している。
結論
投資テーマとしてのサイバーセキュリティを支える構造的な論拠は、エンタープライズテクノロジー分野では珍しい特性、すなわち裁量的な支出サイクルの影響をほとんど受けない需要にある。景気後退局面で停滞することも、金利上昇局面で縮小することも、技術選好の変化によって逆転することもない。
テーマ型の資産配分を検討する投資家にとって、この違いは重要である。サイバーセキュリティ需要は、脅威環境そのもの、勧告ではなく拘束力を持つコンプライアンス義務、そして組織が守らなければならないデジタルインフラの不可逆的な拡大に根差している。
同時に、このセクターは急速な進化を続けている。人工知能はサイバー脅威の性質と、それに対抗するための防御ツールの両方を変化させている。規制の枠組みは法域を超えて拡大し続けており、業界再編の動きは、長期的な競争構造をなお模索している業界の姿を映し出している。その結果として形成される市場は、単一の触媒によってではなく、複数の構造的要因が同時に作用することで形づくられている。
リスク、規制、技術変化、そして長期にわたる需要というこれらの組み合わせを投資家がどう解釈するかが、最終的にはポートフォリオ戦略全体の中でサイバーセキュリティが果たす役割を決定づけることになる。
手数料・費用、組入銘柄、標準化されたパフォーマンス、リスクなど、ファンドに関する詳細情報については https://themesetfs.com/etfs/spam をご覧ください。
脚注:
1IMF「Global Financial Stability Report」、2024年4月、2024年4月時点
2FBI Internet Crime Complaint Center「2025 Internet Crime Report」、2026年4月時点
3IBM「Cost of a Data Breach Report 2025: The AI Oversight Gap」、2025年時点
4Grand View Research「Cybersecurity Market Size, Share & Trends Analysis Report, 2026–2033」、2026年時点
5World Economic Forum「Cybersecurity Awareness: AI Threats and Cybercrime in 2025」、2025年9月30日時点
6World Economic Forum「Global Cybersecurity Outlook 2025」、2025年1月時点
7Gartner「Top Cybersecurity Trends for 2026」、2026年2月5日時点
8Goldman Sachs Research「Cybersecurity Firms Show Software Industry How to Navigate AI」、2026年4月23日時点
9Windsor Drake「Cybersecurity Valuation Report: Q4 2025」
10OpenAI「OpenAI to acquire Promptfoo」、2026年3月9日時点
11European Commission「NIS2 Directive: Securing Network and Information Systems」、2026年1月20日更新
12European Commission「Cyber Resilience Act」、2025年12月3日更新
13IBM「What Is the Digital Operational Resilience Act (DORA)?」
14U.S. Securities and Exchange Commission「Cybersecurity Risk Management, Strategy, Governance, and Incident Disclosure」(最終規則、Release No. 33-11216)、2023年9月5日発効
15NIS2 Directive「NIS2 Fines」
16DORA Regulation EU「DORA Penalties and Fines 2026」、2025年11月20日時点
執筆者: Ayesha Shetty
執筆者は、Themes Management Company LLCの米国関連会社であるLeverage Shares LLCの業務委託先です。Leverage Shares LLCは、会社間サービス契約に基づきThemesへ一定のサービスを提供しています。